Содержание
- Всё Ещё Ищете Ответ? Посмотрите Другие Вопросы С Метками Криптография Шифрование Rsa Aes Или Задайте Свой Вопрос
- Симметричное И Ассиметричное Шифрование
- Прощай, Старый Друг Каким Запомнился Mcdonalds В Последние Дни Работы
- Виды Шифрования
- В Американских Apple Store Запустилась Функция Tap To Pay, Превращающая Iphone В Платежный Терминал
- Достоинства И Недостатки Симметричного И Асимметричного Методов Шифрования
Вы подключаетесь к собеседнику, и уже он вам предоставляет свой публичный ключ, а не вы ему. Здесь число 2 — секретный ключ Алисы, 3 — секретный ключ Боба. Причем он может быть и не односимвольным.
Односторонняя функция — это такая, которую легко выполнить в одном направлении, но провернуть операцию обратно очень ресурсозатратно. Тут криптографам пригодились исследования математиков, в частности малая теорема Ферма и функция Эйлера, но не будем вдаваться в подробности. Короче, для защиты от такой атаки используется принцип Двойного дна. Он основан на концепции под названием «правдоподобное отрицание». Ведь по дороге книжку с паролями может перехватить злоумышленник и узнать все ваши секреты.
E можно выбрать из списка рекомендуемых. Тогда числа нужно проверять на взаимную простоту но шифрование будет происходить быстрее. Организовать защищенный радиоканал между двумя трансиверами. Для организации защищенного канала будут использоваться алгоритмы RSA-32 и AES-128. Для начала я наткнулся на годную статейку. В ней демонстрируется работа RSA-32.
Всё Ещё Ищете Ответ? Посмотрите Другие Вопросы С Метками Криптография Шифрование Rsa Aes Или Задайте Свой Вопрос
Особенно если сообщение многократно длиннее ключа, можно выявлять закономерности. То есть задача будет решена, если Ева сможет подобрать такое значение B, чтобы значение 7Вmod13 равнялось 9. Но именно это практически неразрешимо, поскольку функция 7Вmod13 является односторонней. Таким образом, Алиса и Боб действительно получили секретный ключ. Сама односторонняя функция и выполняет роль публичного ключа-защелки, а лазейка – приватный. Вся идея в том, что злоумышленник не может открыть информацию даже перехватив публичный ключ, а приватный никуда не отправляется.
Поэтому, обычно используют гибридные системы. Две системы обмениваются паролем с помощью шифрования с открытым ключом, а дальше используют симметричное шифрование при помощи этого пароля. В шифровании с открытым ключом используется односторонняя функция с «лазейкой».
Скитала (или сцитала — от греческого σκυτάλη, жезл) — инструмент, используемый для осуществления перестановочного шифрования, в криптографии известный также как шифр Древней Спарты. Представляет собой цилиндр и узкую полоску пергамента, на которой писалось сообщение, обматывавшуюся вокруг него по спирали. Античные греки и спартанцы, предположительно, использовали этот шифр для обмена сообщениями во время военных кампаний. Боб расшифрует ХЭШ документа открытым ключом Алисы, а потом вычислит ХЭШ документа, который пришёл вместе с зашифрованным.
Симметричное И Ассиметричное Шифрование
Приложение не запрашивает адрес электронной почты или номер телефона при регистрации. Вместо этого предоставляет уникальный идентификатор Threema. В дополнение к текстовым сообщениям, Threema обеспечивает end-to-end шифрование для голосовых вызовов, групповых чатов, файлов и даже статусов.
В результате описанной процедуры на шаге 4 Алиса и Боб получили одно и то же число 3! Математические преобразования показывают, что вычисления Алисы и Боба всегда будут давать одинаковые результаты. Полученные в результате числа они могут использовать в качестве известного только им ключа для различных симметричных методов шифрования.
Закрытый ключ – это часть алгоритма, которая является секретной, только обладая этим ключом можно расшифровать сообщение, полученное с помощью открытого ключа и криптографического преобразования. Симметричное шифрование – алгоритм шифрования, который использует один и тот же ключ для зашифровывания и расшифровывания (иначе говоря – пароля). В частном случае существует некий секретный ключ, известный обоим сторонам, с помощью которого одна сторона шифрует информацию, вторая – расшифровывает. В основном используется из-за простоты и скорости реализаций. Основной недостаток симметричного шифрования заключается в необходимости публичной передачи ключей – “из рук в руки”.
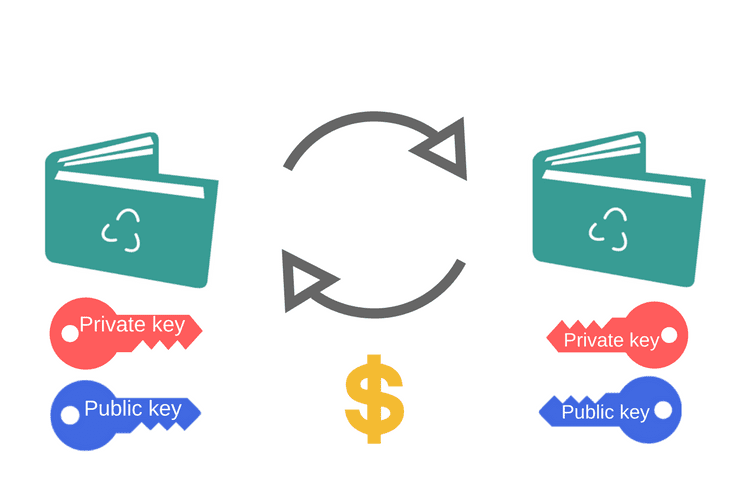
В окне, в котором мы создавали ключи для шифрования, мы помечаем галочкой нужный ключ и в верхней панели выбираем «Экспорт в файл». Мы получили открытый ключ и можем передавать кому угодно, чтобы получать от него зашифрованные сообщения, которые можем прочитать только мы. Теперь наш открытый ключ (для https://xcritical.com/ru/ шифрования сообщения) состоит из значений переменных «e» и «n», а закрытый ключ (для дешифрования) из значений «d» и «n». Универсальный ключ защиты Электронный ключ Guardant SD представляет собой наиболее миниатюрное и универсальное средство аппаратной защиты софта от нелегального копирования.
Прощай, Старый Друг Каким Запомнился Mcdonalds В Последние Дни Работы
Всем нам неприятно сталкиваться и тем более терять что—то ценное из—за случайного клика мышью. И именно поэтому я решила поделиться найденными материалами с вами. Guardant SD — флагман линейки Guardant Mobile. В первую очередь предназначен для защиты дорогого бизнес-софта, работающего на планшетах и смартфонах под управлением Android. Дополнительно поддерживаются линейки Windows и Linux x86/x64. Ключевой элемент защиты — загружаемый в ключ пользовательский апплет на Java, в который рекомендуется выносить полезный для защищенной программы код, без которого ее функционирование будет невозможным.
- Идея закольцевать ленты была выдвинута кем-то другим уже в ходе практической эксплуатации прибора, ради экономии.
- Приходит ваш браузер на сайт магазина, берет его открытый ключ, который доступен всем.
- После тяжёлых и продолжительных мучений мне удалось довести до готового к рабочему применению состояния вторую версию шифратора Cryptos.
- Следует учитывать, что есть нелинейная зависимость между временем шивфрования/дешифрования и длинной ключа.
Существуют и другие приемы, не решающие, но смягчающие проблему распределения ключей. Например, у абонента может быть несколько секретных ключей, которые он должен использовать по разному назначению. Один ключ выдается ему на долгий срок, этот ключ применяется только для шифрования (дешифрования) других ключей — кратковременных, каждый из которых действителен только на время одного сеанса связи. Мало кто знает как именно работает асимметричное шифрование.
Виды Шифрования
Решил сделать шифрование для мессенджера. Разобравшись в симметричным шифрованием, решил добавить ассиметричное для шифрования симметричного ключа. Симметричное шифрование, при котором ключ для шифрования и дешифрования представляет собой один и тот же ключ (на обыденном уровне – просто пароль). Первый недостаток ассиметричного шифрования заключается в низкой скорости выполнения операций зашифровки и расшифровки, что обусловлено необходимостью обработки ресурсоемких операций.
При симметричном шифровании используется лишь один пароль или ключ. С появлением ЭВМ стали создаваться и более сложные алгоритмы ассиметричное шифрование шифрования. Вместо деревянных табличек и механических машин человечество перешло на шифрование посредством двоичного кода.
Ведь в таблице про Алису и Боба — они и только они смогли получить один и тот же ключ «9» — он и используется для шифрации и дешифрации сообщения. А вот получить этот ключ можно только на основе пары ключей — секретного (Алисы/Боба) и публичного(Боба/Алисы). Электронные ключи Guardant SD не уступают по скорости работы ключам Guardant Code, а в рамках проекта Guardant Mobile объединены с ними в единую линейку с унифицированным порядком использования. Эти темы особенно волновали военных разных стран, которых очень привлекала возможность распределенного управления вооружёнными силами, но пугала невозможность гарантировать секретность передаваемых директив. И если в недалеком прошлом проблема распределения секретных ключей хотя и существовала, но была преодолимой, то в новых условиях она стала принципиальным препятствием. Менее надежным способом распределения ключей является использование курьеров или других вариантов защищенной доставки ключей, но это решение тоже имеет очевидные изъяны.
На ARM можно использовать 64 и даже 128 битные ключи (имеется ввиду, что этот микроконтроллер занимается не только шифрованием). Следует учитывать, что есть нелинейная зависимость между временем шивфрования/дешифрования и длинной ключа. Также есть зависимость между размером зашифрованного сообщения и длинной ключа. Самыми популярными алгоритмами асимметричного шифрования являются RSA и DSA.
В Американских Apple Store Запустилась Функция Tap To Pay, Превращающая Iphone В Платежный Терминал
Общеизвестно, что программы на Java без использования специальных средств обфускации легко реверсируются. На данный момент готовых решений обфускации для Android мало. С помощью электронных ключей Guardant можно кардинально решить проблему защиты функционального кода программы путем переноса этого кода в ключ. Guardant Mobile API Для работы с электронным ключом из Android приложения разработчику предоставляется легкое кроссплатформенное API. Набор функций API позволяет выполнить заранее загруженный в электронный ключ код, а также произвести поиск ключа с известными параметрами. Открытый(публичный) ключ – это ключ, который известен каждому и не является секретной частью алгоритма шифрования.
Единый поставщик комплексных услуг часто бывает в технологической отрасли. Решения по шифрованию возникают, когда поставщик услуг отвечает за покупку, установку, внедрение, обслуживание и взаимодействие с пользователем. Обратите внимание, личные сообщения также можно отправлять по зашифрованному каналу, “мимо” хаба.
Достоинства И Недостатки Симметричного И Асимметричного Методов Шифрования
Для простоты понимания мы рассмотрим шифрование архива. При архивации во многих архиваторах присутствует возможность установить пароль. При этом архиватор использует какой-либо алгоритм для шифрования. И чаще всего это симметричный алгоритм.
Дипломная Работа На Тему: Ассиметричное Шифрование На Базе Эллиптических Кривых
Огромный минус симметричного шифрования — ключ для шифрования должен быть передан по защищенному каналу обоим сторонам. Не всегда такой канал и такая возможность есть. Ассиметричный — лишен этого недостатка. Есть несколько алгоритмов реализующих асимметричное шифрование. Расписывать его я не вижу смысла, так как понять как он работает с ходу все равно не получится, да и лучше чем написано на википедии я написать все равно не смогу. Но в 76 году Диффи и Хеллман предложили свой «метод экспоненциального обмена ключей».
Система Диффи—Хеллмана разрабатывалась для решения проблемы распространения ключей при использовании систем шифрования с секретными ключами. Идея заключалась в том, чтобы применять безопасный метод согласования секретного ключа без передачи ключа каким-либо другим способом. Следовательно, необходимо было найти безопасный способ получения секретного ключа с помощью того же метода связи, для которого разрабатывалась защита. Суть алгоритма Диффи—Хеллмана заключается в следующем. Предположим, что двум точкам (S1 и S2) требуется установить между собой безопасное соединение, для которого необходимо согласовать ключ шифрования. Только к ее концу я опять увидел эту несуразицу — «шифруется открытым ключом».
Наверняка, многие баловались чем-то подобным. Преобразование нечитаемых данных в читаемые. Шифрование — это метод преобразования данных, пригодных для чтения человеком, в форму, которую человек не сможет прочитать. За счет этого данные остаются конфиденциальными и приватными. Чтобы сделать правильный выбор в области безопасности, вам нужно понимать, что такое шифрование. Не обязательно знать хардкорную математику.
Алгоритм Диффи
Если Боб хочет послать сообщение, он кладет его в коробку, идет на местный почтамт, просит «замок Алисы» и запирает им коробку. Теперь уже ему не удастся открыть коробку, но когда коробку получит Алиса, она сможет открыть ее своим единственным ключом. Даже если она и сумеет перехватить банки с промежуточным продуктом, ей не удастся определить конечный цвет, который и будет согласованным ключом. Однако, рассматривая банки с перемешанными красками, Ева не сможет определить секретные краски Алисы и Боба. Даже если она возьмет образец одной из смешанных красок, ей не удастся разделить ее на исходные краски, чтобы найти секретную, поскольку смешивание краски является односторонней функцией.
Когда пользователь включает функцию “секретные чаты”, сообщения могут автоматически самоуничтожаться на всех задействованных устройствах. Кроме того, можно установить опцию для самоуничтожения аккаунта в течение установленного времени. Другим примером E2E-шифрования является участие третьей стороны в работе. Компании часто стремятся быть ведущим поставщиком всех услуг от начала до конца.
Мне очень интересно, что вы думаете об этом. Кстати в комментарии вы можете задать мне любой вопрос. Думаю вышеизложенная информация может доказывать, что такая функция циклична, на величину своего модуля, точнее на одну единицу меньше, т.е. По mod 11 решения будут от 1 до 10, по mod 17 от 1 до 16. Симметричный — оба узла знают всю информацию для шифр./дешифр.